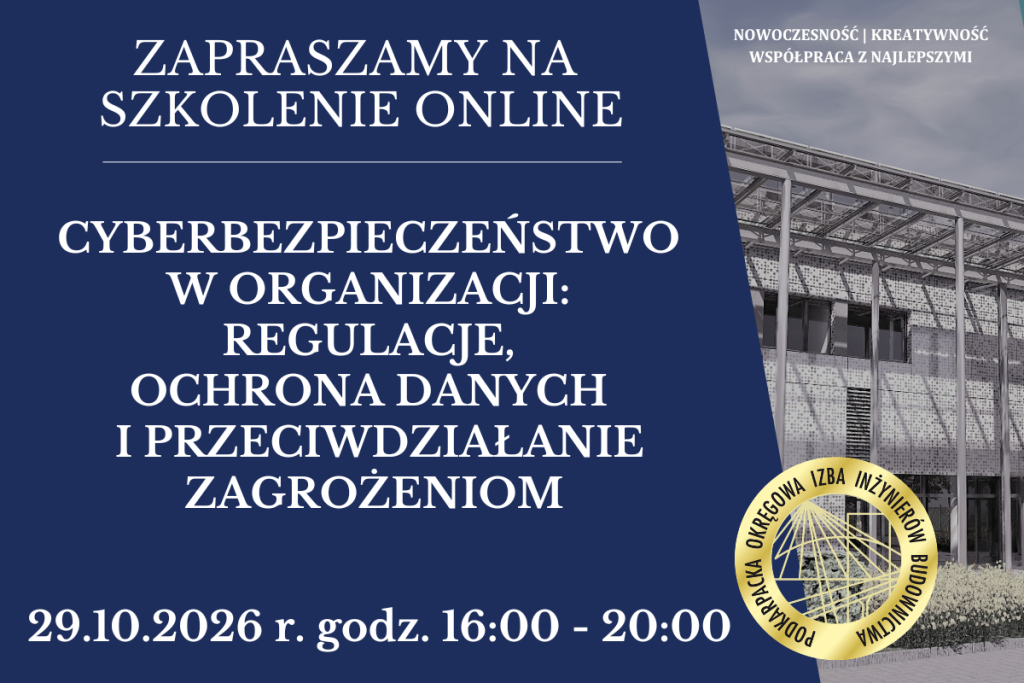
Szkolenie ma na celu podniesienie świadomości z zakresu cyberbezpieczeństwa oraz przekazanie praktycznej wiedzy niezbędnej do ochrony informacji w codziennej pracy organizacji. Uczestnicy zapoznają się z aktualnymi wymogami prawnymi (RODO, KSC, KRI) i konsekwencjami naruszeń bezpieczeństwa. Podczas zajęć omówione zostaną zasady klasyfikacji danych wg normy ISO 27001, tworzenia bezpiecznych haseł i wdrażania uwierzytelniania dwuetapowego (2FA). Uczestnicy dowiedzą się, jak bezpiecznie korzystać z narzędzi AI, unikać wycieków danych oraz chronić urządzenia służbowe i prywatne przed złośliwym oprogramowaniem. Szkolenie kładzie duży nacisk na praktykę: rozpoznawanie nowoczesnych ataków phishingowych (w tym wygenerowanych przez AI), weryfikację podejrzanych wiadomości i linków oraz właściwe reagowanie i zgłaszanie incydentów do CERT Polska / CSIRT NASK.
Program szkolenia:
Moduł 1 Ramy prawne i odpowiedzialność
Wymogi RODO, Krajowego Systemu Cyberbezpieczeństwa (KSC), Krajowych Ram Interoperacyjności (KRI) oraz odpowiedzialność prawna, finansowa i pracownicza.
Moduł 2 Klasyfikacja i ochrona danych
Kategorie poufności wg ISO 27001, podział danych osobowych RODO oraz zasady bezpiecznej pracy z dokumentami firmowymi.
Moduł 3 Bezpieczeństwo haseł i tożsamości
Tworzenie silnych haseł, uwierzytelnianie dwuetapowe (2FA) oraz wykorzystanie menedżerów haseł (KeePass, Bitwarden).
Moduł 4 Rozpoznawanie zagrożeń i wyłudzeń cyfrowych
Identyfikacja ataków phishingowych, oszustw z wykorzystaniem sztucznej inteligencji (deepfake, voice cloning) oraz sygnałów ostrzegawczych.
Moduł 5 Higiena cyfrowa i ochrona sprzętu
Zabezpieczenie komputera i telefonu, zasada czystego biurka, bezpieczne płatności, skanowanie plików (VirusTotal) i zgłaszanie incydentów do CERT Polska / CSIRT NASK.
Termin: 29.10.2026 r. godz. 16:00-20:00
Wykładowcy:
Piotr Prach inż. Inżynierii Bezpieczeństwa, mgr inż. Mechatroniki, mgr Cyberbezpieczeństwa Prezes firmy Inżynieria Bezpieczeństwa, Wykładowca na Uniwersytecie Rzeszowskim i Wyższej Szkole Informatyki i Zarządzania w Rzeszowie, Audytor Wiodący Systemu Zarządzania Bezpieczeństwem Informacji wg normy PN-EN ISO/IEC 27001:2023-08. Specjalista w Ośrodku Rzeczoznawstwa SEP w dyscyplinach: TECHNIKI INFORMACYJNE – INFORMATYCZNE
Eryk Ciupak Technik informatyk | Młodszy Specjalista ds. zarządzania cyberbezpieczeństwem Praktyk systemów IT, Audytor Wewnętrzny Systemu Zarządzania Bezpieczeństwem Informacji wg normy PN ISO/IEC 27001:2022. Młodszy specjalista w obszarze zarządzania cyberbezpieczeństwem i ochrony zasobów IT.
Krzysztof Ryś Technik informatyk | Młodszy Specjalista ds. cyberbezpieczeństwa Specjalista w zakresie bezpieczeństwa aplikacji internetowych oraz zabezpieczeń sieciowych i infrastrukturalnych. Audytor wewnętrzny systemu zarządzania bezpieczeństwem informacji według normy ISO/IEC 27001:2022.
Kacper Pawlus Młodszy specjalista ds. prawnych w zakresie prawa pracy, RODO i bezpieczeństwa ogólnego Posiada 5-letnie doświadczenie w obszarze prawa ze szczególnym uwzględnieniem regulacji prawnych ochrony danych osobowych (RODO), procedur bezpieczeństwa oraz prawa pracy i odpowiedzialności pracowniczej w organizacji.